CYBER INTELLIGENCE LIVE: ULTIMA ORA

Attacchi clickfix powershell aziendali

Attacchi clickfix powershell aziendali

Attacchi ClickFix PowerShell Aziendali: Come Bloccarli

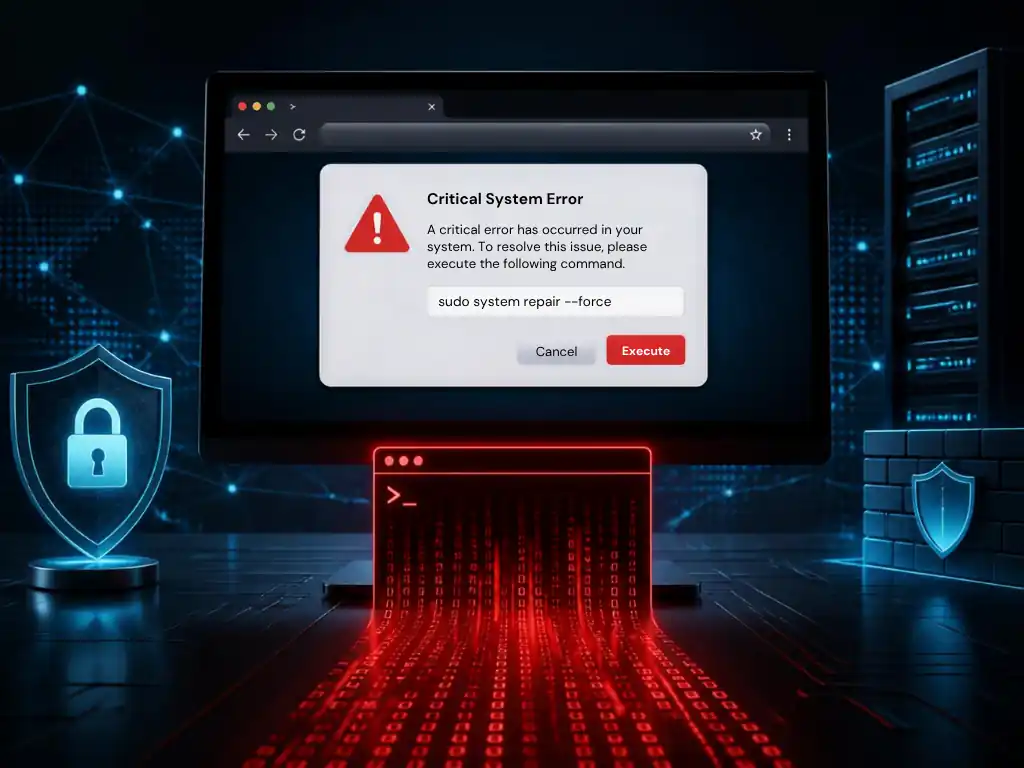
Le tecniche di ingegneria sociale stanno abbandonando i classici allegati malevoli per sfruttare la complicità inconsapevole dell’utente finale. Nelle ultime settimane le telemetrie di sicurezza hanno rilevato una recrudescenza di attacchi clickfix powershell aziendali, una tattica insidiosa in cui i cybercriminali mostrano finti messaggi di errore durante la navigazione web per spingere i dipendenti a eseguire manualmente comandi di sistema dannosi sul proprio computer.

🛡️ La tua azienda è protetta contro i cyber attacchi?
Richiedi un'analisi preliminare delle vulnerabilità per mettere al sicuro i tuoi dati operativi.

PRENOTA ORA ➔

Questo vettore d’attacco riesce a scavalcare i filtri e-mail tradizionali perché non richiede il download di file eseguibili: è la vittima stessa a incollare ed eseguire lo script infetto sulla propria workstation.

🔍 Come funzionano gli attacchi ClickFix PowerShell aziendali

Cyber Update Resta aggiornato sulle ultime minacce
Iscriviti alla newsletter

La pericolosità degli attacchi clickfix powershell aziendali risiede nella capacità di simulare interfacce di sistema familiari e attendibili, come pop-up di aggiornamento del browser o controlli CAPTCHA falliti.

  • La finta finestra di risoluzione problemi: Durante la navigazione su siti compromessi o malvertising, all’utente appare un messaggio che blocca la schermata (es. “Errore di visualizzazione Chrome” o “Verifica di sicurezza Cloudflare fallita”).

  • L’istruzione guidata alla tastiera: La schermata richiede di premere la combinazione di tasti Win + R (che apre la finestra Esegui di Windows), inserire la combinazione CTRL + V e premere Invio.

  • Esecuzione dello script malevolo: Il sito web ha precedentemente copiato negli appunti della memoria un comando PowerShell obuscato. Eseguendolo, il sistema scarica ed esegue in background infostealer e RAT in grado di sottrarre credenziali aziendali e token di sessione.

Per consultare gli indicatori di compromissione (IoC) e i dettagli operativi delle ultime varianti rilevate sul territorio nazionale, è possibile approfondire l’analisi tecnica della campagna ClickFix pubblicata dal CSIRT Italia.

🛠️ Come proteggere gli endpoint d’impresa

Contro gli attacchi clickfix powershell aziendali, le aziende devono combinare restrizioni tecniche sulla gestione dei processi e formazione comportamentale.

1. Hardening e restrizione dell’ambiente PowerShell

Limitare l’esecuzione di script PowerShell non firmati sulle postazioni di lavoro standard tramite criteri di gruppo (GPO) e attivare la modalità Constrained Language Mode per impedire la chiamata a librerie di sistema non autorizzate.

2. Blocco del comando “Esegui” e riduzione dei privilegi utente

Rimuovere i diritti di amministratore locale dalle workstation dei dipendenti e disabilitare, dove possibile, la scorciatoia da tastiera per la finestra di esecuzione rapida sui profili non tecnici.

3. Implementazione di agenti EDR/MDR comportamentali

Adottare soluzioni di sicurezza endpoint capaci di rilevare l’avvio anomalo di processi figlio (come powershell.exe o cmd.exe lanciati indirettamente da un browser web) e di bloccarne l’esecuzione in tempo reale.

La protezione della rete aziendale richiede la massima visibilità sui comportamenti anomali di ogni singola postazione di lavoro. Per identificare tempestivamente le minacce fileless e bloccare l’esecuzione di codice malevolo, scopri i nostri servizi di Endpoint Detection e Managed Detection and Response (MDR).

Cyber-RatingFai il nostro test gratuito in meno di 2 minuti: rispondi a 10 semplici domande e scopri il livello di vulnerabilità dei tuoi sistemi.
Inizia il Test →

🏁 Conclusioni

Gli attacchi clickfix powershell aziendali dimostrano come i cybercriminali facciano leva sulla buona fede degli utenti per aggirare le difese perimetriche. Rinforzare le policy di sicurezza sugli endpoint e sensibilizzare il personale a non eseguire mai comandi copiati da finestre web rimangono i pilastri fondamentali per tutelare l’infrastruttura IT.

Cyber Update Resta aggiornato sulle ultime minacce
Iscriviti alla newsletter

Prenota Consulenza